כרטיסים בחינם לעומר אדם? ההונאה שעלולה להוביל להשתלטות על קו הסלולר שלכם
מערך הסייבר מזהיר מפני פוסטים בפייסבוק ובאינסטגרם שמתחזים לחברות מוכרות או בנקים המוכרים כרטיסים להופעות. מי שמוסר קוד SMS בהודעת אימות עלול לאבד שליטה בקו הסלולר שלו
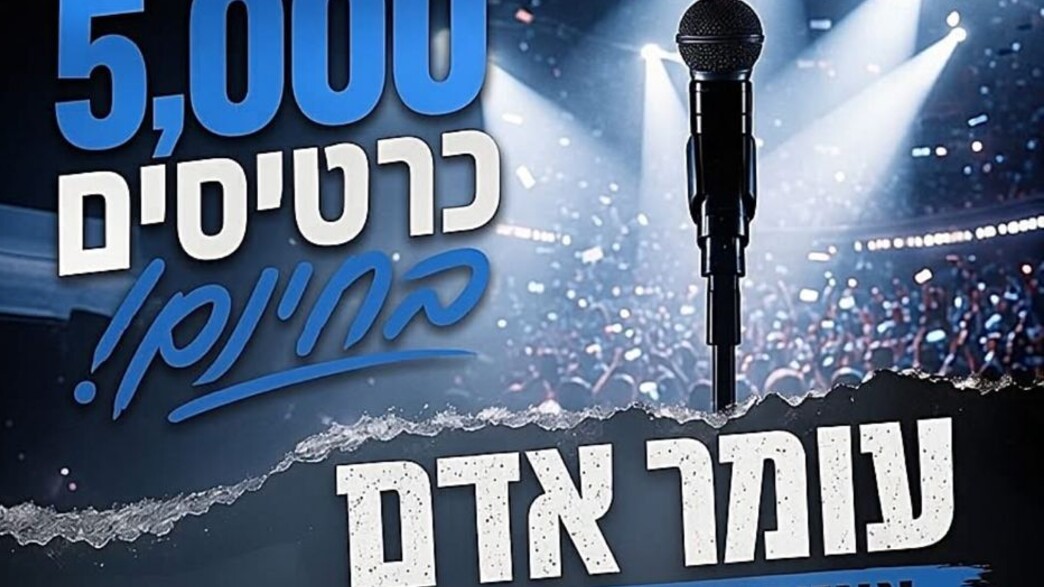
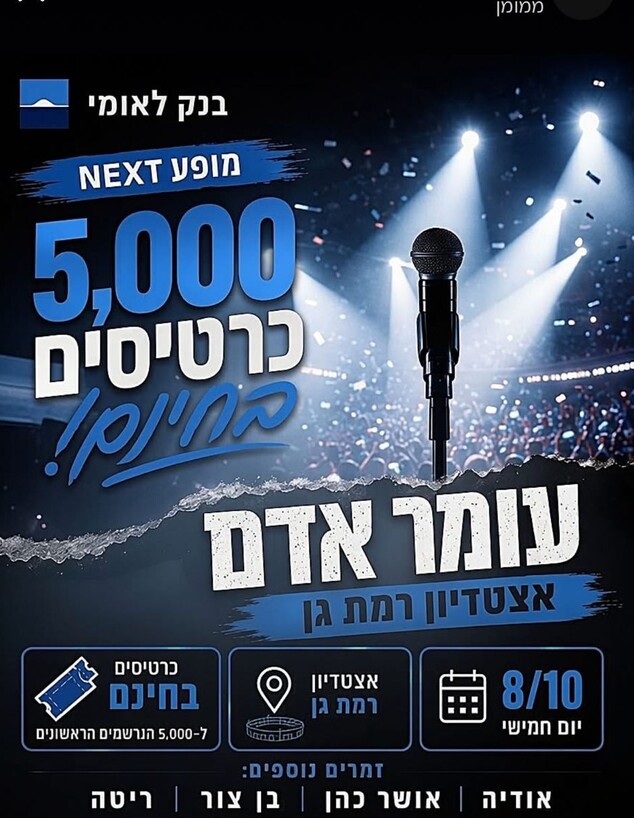
מערך הסייבר הלאומי מזהיר מפני מודעות מתחזות בפייסבוק ובאינסטגרם, שנוצרות בבינה מלאכותית ומציעות כרטיסים חינם או הטבות למופעים תוך התחזות לחברות מוכרות. לפי האזהרה, מסירת קוד אימות לתוקפים עלולה להוביל להשתלטות על קו הסלולר. בדוגמה שהביאו נראית מודעה מזויפת המתחזה לבנק לאומי שמציעה 5,000 כרטיסים בחינם לנרשמים הראשונים להופעה של עומר אדם.
כך עובדת ההונאה לפי מערך הסייבר: התוקפים מעלים פוסטים מתחזים בפרסומות בפייסבוק ובאינסטגרם כמודעות ממומנות. אזרחים שמשאירים פרטים מקבלים אחרי כמה שעות פנייה מהתוקף, שמבקש מהם למסור "קוד אימות" שנשלח ב-SMS. בפועל, הקוד עלול להיות קוד להחלפת סים של הקו, והקורבן עלול לאבד את השליטה בקו הסלולר שלו.
במערך הסייבר ממליצים לא למסור קוד אימות, גם אם הפונה מציג את עצמו כנציג של חברה מוכרת, לקרוא היטב את תוכן הודעת ה-SMS לפני מסירת כל קוד, ולבדוק מבצעים וכרטיסים רק בערוצים הרשמיים של החברה. מי שאיבד קליטה אחרי שמסר קוד מתבקש לפנות מיד לחברת הסלולר.
בחודש שעבר פורסמה אזהרה מפני הונאה שהתחזתה לכרטיסים למופע של שרית חדד: ברשתות הופץ קמפיין פישינג מזויף, שנוצר בבינה מלאכותית והוביל לאתר מזויף. לפי אותה אזהרה, מי שהשאיר פרטים באתר קיבל שיחה מ"נציג", שתזמן אישור פרטים וקוד OTP בזמן אמת - וכך התוקפים השתלטו על חשבון הבנק של הקורבן. גם הפעם ההתחזות הייתה לבנק לאומי.
"ראינו כבר מתקפה כזאת בעבר כשאייל גולן היה המוקד, וכעת שרית חדד ובנק לאומי", אמר מתן גידיניאן, מייסד אפליקציית Fisherman למניעת הונאות וספאם. "חשוב מאוד לא ללחוץ על הלינק, לא להשאיר פרטי אשראי ולא לשתף קודים שמגיעים ב-SMS עם אף אחד".
נזכיר, כי בחודש שעבר הגיש בנק לאומי תביעה נגד מטא בסך 26 מיליון שקל בטענה שאינה עוצרת את ההתחזויות אליו ברשתות החברתיות שלה, אלא מרוויחה מהן.